 ENGLISH
 DEUTSCH
Dans la nuit du 11 au 12 octobre 2026, des installations de production de froid de plusieurs centaines de magasins de la grande distribution ont été perturbées par une cyberattaque. D’après la presse, des paramètres de température et de dégivrage ont été modifiés à distance, entraînant la perte de produits frais et surgelés. L’enquête est en cours et les circonstances précises ne sont pas établies. Cet article n’en tire aucune conclusion sur son origine : il part de cet événement pour poser une question de conception, celle de la place d’une protection thermique qui ne dépend d’aucun logiciel dans une installation de réfrigération connectée.
Quand la régulation connectée devient un point d’exposition
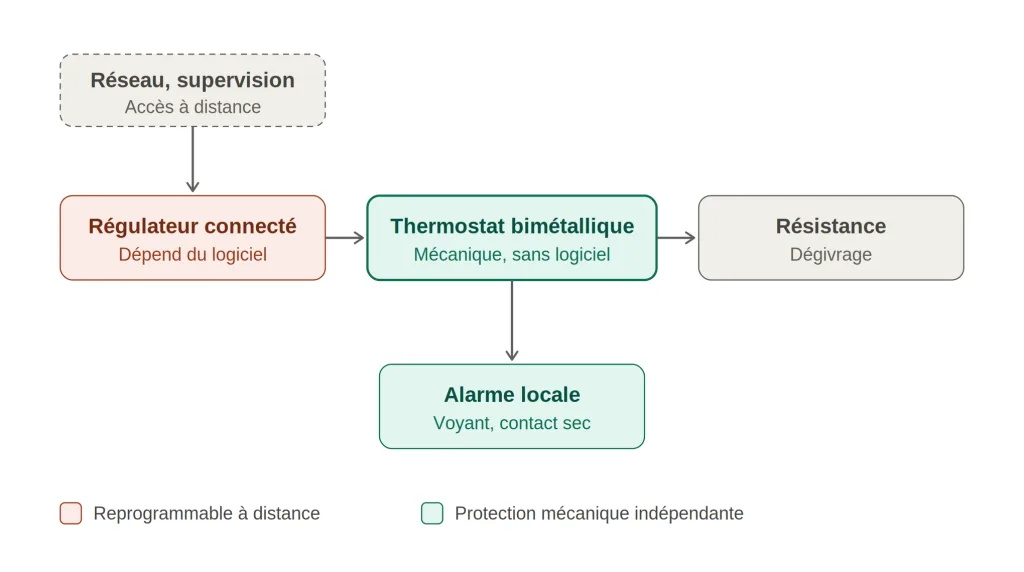
Les régulateurs de froid modernes assurent bien plus que le maintien d’une température. Ils gèrent les cycles de dégivrage, enregistrent les relevés nécessaires à la traçabilité et remontent leurs données vers une supervision centralisée. Cette connectivité apporte un vrai confort d’exploitation : réglages à distance, maintenance prédictive, alarmes. Elle crée aussi une dépendance. Dans une architecture où toute la chaîne de décision est logicielle, une consigne modifiée est exécutée telle quelle, sans que rien ne vérifie physiquement qu’elle reste cohérente avec ce que l’installation et les denrées peuvent supporter.
Plusieurs facteurs accentuent cette exposition : des parcs d’équipements installés sur de longues durées, avec des versions logicielles qui ne sont pas toujours mises à jour au même rythme ; des réseaux qui mêlent supervision, régulation et maintenance ; des accès à distance prévus pour les prestataires. Aucun de ces éléments n’est une faute en soi, ils sont inhérents à l’exploitation de sites nombreux et dispersés. Dans le cas du froid commercial, le dégivrage est particulièrement sensible : une résistance alimentée trop longtemps ou trop souvent élève la température de l’enceinte en quelques heures et compromet tout son contenu.
Le thermostat bimétallique : une limite de température indépendante du logiciel
Un thermostat bimétallique repose sur un principe mécanique éprouvé. Deux métaux aux coefficients de dilatation différents sont assemblés ; lorsque la température évolue, la lame se déforme et finit par ouvrir ou fermer un contact électrique à un seuil défini. Il ne comporte ni microprocesseur, ni firmware, ni interface de communication : il n’existe aucun moyen de le reprogrammer à distance, et son comportement ne dépend que de la température qu’il mesure.
Dans une installation de réfrigération, il se place naturellement en série avec la résistance de dégivrage, où il joue le rôle de limiteur. Si la régulation demande un chauffage excessif ou prolongé, le contact s’ouvre au seuil réglé et coupe l’alimentation de la résistance, quelle que soit la consigne envoyée par le régulateur. Selon la référence choisie, le réarmement peut être automatique, avec remise en service dès le retour sous le seuil, ou manuel. Le réarmement manuel présente un intérêt particulier : le circuit reste ouvert après le déclenchement et une intervention sur site est nécessaire, ce qui transforme un incident silencieux en événement traité.
Le même composant peut aussi signaler l’incident. Selon sa configuration de contact, il peut alimenter un voyant, un avertisseur, ou fournir un contact à un automate. Pour que cette alerte conserve son indépendance vis-à-vis du numérique, il est préférable de prévoir au moins une voie autonome, par exemple une alarme locale câblée, distincte de la supervision principale : si le signal ne transite que par le réseau potentiellement compromis, il peut être masqué.
Défense en profondeur : intégrer la protection mécanique à l’architecture du froid
Un thermostat de sécurité ne se substitue pas à la régulation, ni à la supervision, ni aux bonnes pratiques de cybersécurité telles que les mises à jour, la segmentation des réseaux et le contrôle des accès distants. Il protège contre un scénario précis, la surchauffe, et ne couvre pas d’autres situations, comme l’arrêt de la production de froid. Sa valeur est d’ajouter une couche de défense indépendante des autres : même si les protections logicielles sont contournées, une limite physique subsiste.
Pour l’intégrer efficacement, quelques points méritent attention. Le seuil de déclenchement doit être choisi en fonction de l’enceinte et des produits, avec une marge par rapport au fonctionnement normal du dégivrage afin d’éviter les coupures intempestives. La position de la sonde doit refléter la température réellement subie par l’évaporateur et l’enceinte. Enfin, le dispositif doit être testé périodiquement dans le cadre de la maintenance, comme n’importe quel organe de sécurité, car une protection jamais éprouvée donne une fausse assurance. Cette logique vaut pour les installations neuves comme pour le parc existant : l’ajout d’un limiteur en série sur le circuit de dégivrage est une intervention simple, qui peut être envisagée lors d’une rénovation ou d’un audit de sûreté.